― 便利になりすぎたネット社会と、終わらない脆弱性の話
またPHPに重大な脆弱性? つい先月も大騒ぎしたばかりなのに
今朝、いつものようにパソコンを開いて、また気になるニュースを目にしました。PHPに新たな重大な脆弱性が発見されたという話です。
PHPといっても、一般の方には馴染みのない名前かもしれません。簡単にいえば、インターネット上のさまざまなWebサイトを動かしているプログラミング言語の一つです。
私がこのブログを書くために使っているWordPressもPHPを利用しているため、重大な問題が出ると世界中の数多くのサイトに影響が及びます。
実は、つい先月の2026年10月21日にも、PHPの重大な脆弱性が公表されました。外部から不正なプログラムを実行される恐れがあるとして大きく報じられ、私も慌ててレンタルサーバーの状態を確認しました。修正版が公開されても、管理画面ですぐに選べるわけではなく、サーバー運営会社に問い合わせて速やかに対応してもらい、ようやく一息ついたところです。
これで当面は安心だろうと思っていた矢先の11月19日、またしてもPHPのセキュリティ更新が公開されました。10月とは別の問題を含む複数の重大な脆弱性が修正され、PHP 8.5系では8.5.13が修正版となっています。雨漏りを直したと思ったら、別の場所からまた漏れてきたようなものです。
しかも、11月にはApache HTTP ServerやNGINX、さらにはJavaでも深刻な脆弱性が報告されています。ソフトウェアに欠陥が見つかること自体は今に始まった話ではありません。ただ、私が引っかかっているのは、問題が次々と起きること以上に、世の中があまり驚かなくなっていることです。
自作PCで遊んでいた頃の昔話
私は昔からパソコンをいじるのが好きで、1990年代には自作PCを趣味にしていました。
今のように、パーツを組み合わせれば比較的簡単に動くという時代ではありません。
Windows 95が登場するよりも前、Windows 3.1やIBMのOS/2などが使われていた頃から、パソコンの中身をあれこれいじって遊んでいました。
CPUもIntelの80386や80486、さらにはCyrixのCx486SLCなど、今では名前を聞くだけで懐かしくなるような製品を使っていました。
その後はWindows 95、Windows 98、Windows 98 SEとOSが進化し、CPUもAMDのAthlonなどへと乗り換えていきました。
もっとも、当時の自作PCは、趣味というより道楽だったかもしれません。
秋葉原で散在し、せっかく正常に動いているパソコンなのに、少しでも性能を上げたいばかりに分解して、結局動かなくなる。
何のためにお金を使っているのか、今考えるとよく分かりません。
昔はSCSIの相性問題で苦労したものだった
昔のパソコンを思い出すと、今では笑ってしまうような苦労がありました。その代表がSCSI(スカジー)です。ハードディスクやスキャナー、MOドライブなどを接続するために使われていた規格で、今のUSBのように差し込めばすぐ使える代物ではありませんでした。
SCSI IDを設定し、機器の終端にはターミネーター(終端抵抗)をジャンパーピンで設定したり、ケーブルの長さや品質にも気を配る。それでも厄介だったのが相性問題です。
A社のボードでは動くのにB社では認識しない、スキャナーをつないだ途端に動かなくなる、接続順を変えると動いたり止まったりする。設定やドライバー、ケーブルを替え、ようやく動いても「結局、何が効いたんだっけ?」と首をひねることも珍しくありませんでした。
不便な時代でしたが、一つだけ救いがありました。問題が起きる範囲が、多くの場合、自分のパソコンと机の上の周辺機器に限られていたことです。動かなければ一つずつ外して確認し、最悪でも最初からやり直せばよかったのです。
今のシステムは、世界中のソフトウェアがつながって動いている
ところが今はどうでしょう。私たちがインターネットで何かをするとき、裏側では驚くほど多くの仕組みが連動しています。
このブログを一つ表示するだけでも、レンタルサーバーやWebサーバーソフト、PHP、データベース、WordPressにテーマやプラグインが重なります。さらにアクセス解析や広告配信、画像や暗号化の仕組みなど外部サービスも絡みます。
読者が見ているのは一枚のページでも、その裏側には何層もの仕組みがあり、開発元も国もバラバラです。世界のどこかでつくられたソフトが別の国の仕組みと組み合わさり、日本のサーバーで動き、それを私たちがパソコンやスマートフォンで見ているわけです。
よく考えれば、これほど複雑なものが毎日普通に動いていること自体がたいしたものです。昔のSCSIは機器同士の相性が悪ければ止まりましたが、今は世界中のソフトウェアが互いに関係しながら一つのサービスを支えています。どこかで重大な問題が見つかれば、思いもよらない場所へ影響が広がる可能性があります。
もちろん、今回のPHPの問題は厳密には昔のSCSIのような相性問題ではなく、プログラムそのもののセキュリティ上の欠陥です。それでも利用者から見れば、どこで何が起きているのか分からないまま影響を受けるという点ではよく似ています。しかも、規模がまるで違います。
自動更新を設定していても、安心しきれない
私のブログではWordPressやプラグインの自動更新を使っていますが、それだけですべてが解決するわけではありません。WordPressの更新と、サーバー上で動くPHPの更新は別物だからです。
レンタルサーバーでは、PHPの提供や更新のタイミングは運営会社によって異なります。WordPressが最新でもPHPが古ければリスクは残り、逆にPHPを新しくすると古いテーマやプラグインが動かなくなることもあります。安全性を高めたいけれど、更新でブログが止まっては困る。ここにも現代の難しさがあります。
先日もプラグインのエラー通知が届きました。表示が正常でも裏側で何が起きているかは分かりません。昔ならケースを開けてケーブルを確かめられましたが、今は自分で直接見られない部分があまりに増えました。
脆弱性が見つかることは、必ずしも悪いことではない
もっとも、最近これほど脆弱性が見つかるのは、ソフトの品質が昔より落ちたからとばかりは言えません。システムが巨大化・複雑化した一方で、問題を見つける技術も進歩しているからです。
最近ではAIでソースコードを解析し、人間が見落としていた欠陥を炙り出す研究が進んでいます。2026年10月のPHPの件でも以前からの欠陥が明らかになり、11月のNGINXなどの問題でもAIを活用した脆弱性研究が注目されています。今まで見過ごされていた危険が見つかり、塞がれるのは本来よいことです。
一方で、守る側がAIを使うなら、攻撃する側も同じような技術を使える可能性があります。発見から攻撃までの時間が縮まれば、更新側にはこれまで以上の素早さが求められます。
昔は雑誌で新ドライバーを知り、週末に更新するようなのんびりした面もありましたが、今は昨日まで問題なかったソフトに重大な欠陥が見つかり、今日中の対応が迫られることもあります。個人の努力だけで抱え込める範囲を超えています。
もっと怖いのは、誰も驚かなくなったことと依存の重さ
今回のニュースで一番気になったのは、やはり世間の反応です。10月のPHPの脆弱性は比較的大きく報じられましたが、わずか1か月ほどで別の重大な問題が相次いでいるにもかかわらず、世間の関心は政治や経済、国際情勢に向かい、ネット基盤の危機感は薄れているように見えます。
無理もないのかもしれません。情報漏洩やランサムウェア、システム障害のニュースが毎日のように流れ、「またか」と感覚が麻痺してしまいます。それに、利用しているサービスのサーバーに欠陥が見つかっても、一般の利用者が直接直せるわけではありません。できるのはパスワードの変更や不審なメールへの警戒、手元の更新くらいで、自分ではどうしようもないと感じる人が多いはずです。
だからこそ危ういのだと思います。危険がなくなったから安心しているのではなく、危険が日常になったから驚かなくなっている。その差は小さくありません。
しかも、生活そのものがシステムに依存しています。年金生活者の私でも、ネットバンキングやQRコード決済を使い、銀行や決済、医療機関、行政のシステムが止まれば、単なる「パソコンが使えない」では済まず、暮らしに直結します。クラウドや外部サービスを多くの事業者が共有する今、一か所の障害が広く波及することもあります。
誰が責任を持ち、どこまで対応すればよいのか
複雑なシステムの安全性について、最終的に誰が責任を持つのかも気になります。PHPの開発者、サーバー運営会社、WordPressやプラグインの作成者、そして利用する私と、それぞれの役割はあっても、全体としての安全を誰が保証するのかは簡単ではありません。
個々のソフトが安全でも、組み合わせや設定、外部連携で問題が起きることもあります。すべての利用者が専門家になるのは不可能です。自己責任だけでなく、提供側の安全確保がますます重要になります。
では、年金生活者として私はどこまで対応すべきでしょうか。すべての脆弱性情報を追い、毎回対策していたら、趣味や暮らしを楽しむ時間がなくなってしまいます。毎朝コーヒーを飲みながら情報を追い、昼はプラグインを点検し、夕方はログを見て、夜は次の脆弱性に備える――そんな生活では現役時代より忙しくなってしまいます。私はシステム管理者ではなく、ただブログを書いている老人なのです。
だからこそ、できることとできないことを分ける必要があります。WordPressやプラグインの更新、PHPのバージョンの確認、定期的なバックアップ、不審なメールやリンクへの注意、そして手に負えないことはサーバー会社に確認する。まずはその程度を無理なく続けるのが現実的でしょう。もちろん更新してもバックアップがあっても、流出した情報までは戻せず、完全な安全はありません。不完全さを前提に、できる範囲で備えるしかありません。
SCSIの時代が懐かしい。でも、あの時代には戻れない
SCSIの相性問題は本当に面倒でした。それでも原因を探るうちに仕組みが見えてくる面白さや、動いたときの小さな達成感がありました。とはいえ、今さらのジャンパーピンを床に落とし、探し回る生活に戻りたいわけではありません。スマホで決済も銀行も情報収集もできる今は、昔に比べればはるかに便利です。
ただ、便利になるほど裏側の仕組みは複雑になり、見えない部分が増えます。問題が起きて初めて、自分たちの暮らしがいかに多くのシステムに支えられているかを思い知らされます。
明日には別のソフトで重大な問題が見つかり、数日後には別のニュースに埋もれていくのでしょう。だからこそ、危険を当たり前だと思い込んでしまうことが一番怖いのだと思います。
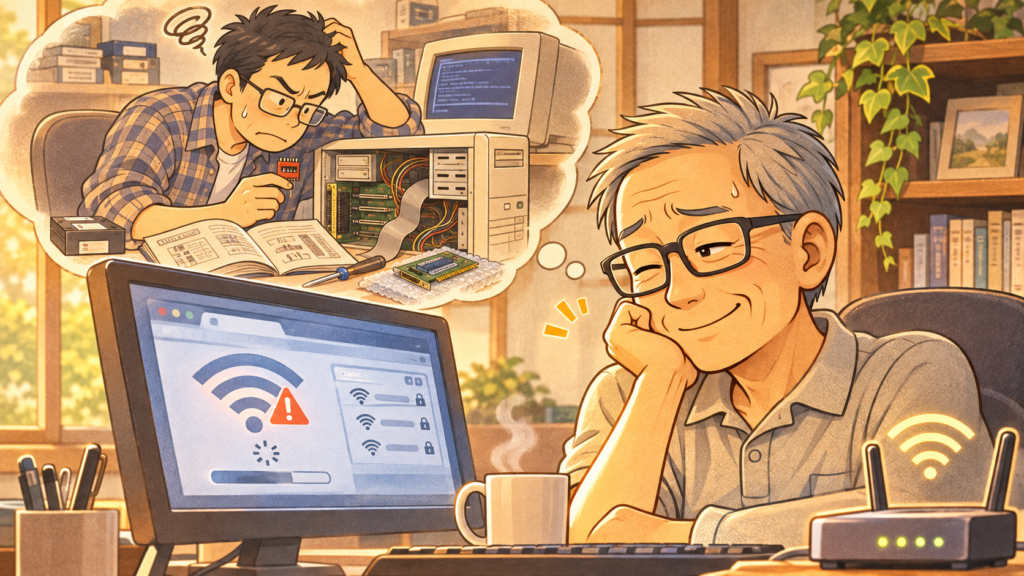
昔はSCSIの相性に悩み、今は世界中のシステムのつながりに振り回されています。机の下にもぐってケーブルを差し直せば済んだ頃と違い、今は世界のどこかの不具合が自分のブログの心配につながります。それでも一つだけ変わらないのは、何か起きたとき最後に頭を抱えるのが利用者だということです。ターミネーターを手に悩んでいた頃も、PHPの更新情報を見つめる今も、40年以上経ってもコンピューターに振り回されていることだけは同じようです。
やれやれ。今朝もまた、サーバーの管理画面を開くのでした。
コメント