- 個人情報を持つ私たちと、それを扱う企業の注意すべきこと
謝罪メールは突然に
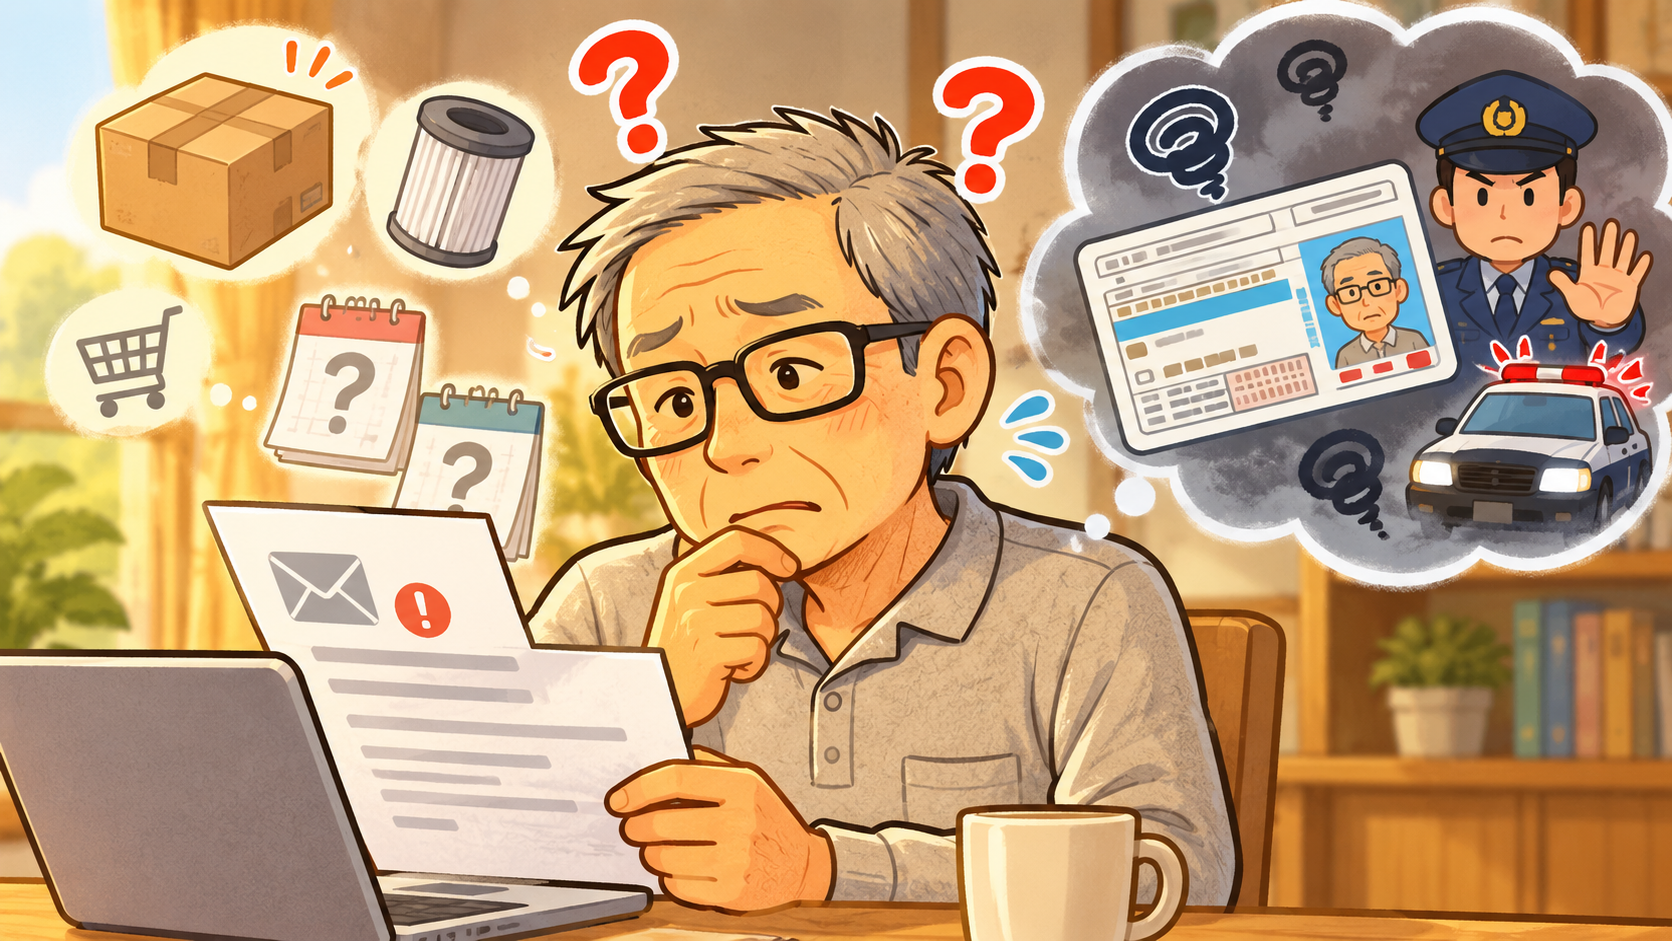
先日、突然こんなメールが届きました。
送り主は「ムラウチドットコム」。
内容は、個人情報漏えいについてのお詫びです。
文面は非常に丁寧でした。
何が起きたのか、どのような対応をしているのか、今後どのように再発防止に取り組むのか。
読んでいる限りでは、問題から逃げずに対応しようとしている姿勢は感じられます。
ところが、私はメールを読みながら、別のところで引っ掛かりました。
「ムラウチドットコムって……誰?」
会社を忘れたのではありません。
そもそも、この名前の店で買い物した記憶がないのです。
昨日67歳になったばかりですから、
「ついにここまで記憶力が落ちたか」
と一瞬、自分の頭の方を疑いました。
しかし、さすがに会社名を見ても何も思い出さない。
メールをもう一度読み返しました。
どうやらYahoo!ショッピングに出店している「Murauchi NEXT」で、過去に何か購入していたようです。
そう言われても、まだ思い出せません。
何を買ったのか、まったく分からない
Yahoo!ショッピングの注文履歴を見ました。
店舗名で検索してみても、それらしいものが出てきません。
今度はYahoo!ショッピングで「Murauchi NEXT」を検索して、現在販売している商品を眺めてみました。
家電、生活用品、消耗品……。
そこでようやく記憶の奥の方から、
「ああ、ひょっとして、空気清浄機のフィルターか?」
というものが浮かんできました。
おそらく数年前です。
私はネットで消耗品を買うとき、
「この店を応援しよう」
と思って買っているわけではありません。
商品名を検索して、
送料無料、
納期、
価格、
ポイント。
これらを眺めて、一番条件のいい店でポチッ。
以上です。
店名など覚えていません。
数年前に空気清浄機のフィルターを一度買っただけの店を覚えている人の方が少ないでしょう。
ところが、店側は覚えていました。
正確には「店側のデータベースが覚えていた」のです。
私自身がとっくに忘れていた買い物なのに、
私の氏名、
住所、
電話番号、
メールアドレス。
そういった情報は残っていた。
そして今回、
「第三者に漏えいしました」
という連絡が突然やってきたわけです。
そこで、私は思いました。
あなたたち、その情報、いつまで持っていたの?
一度買ったら、何年間「お客様」なのか
もちろん、企業にも事情があります。
会計処理、税務、問い合わせ、保証、返品、トラブル対応。
税法などで注文や取引の記録を数年間(最長7〜10年程度)保存する義務があるのも理解できます。何でも翌日に削除すればいい、という単純な話ではないでしょう。
しかし一方で、
「昔、一度消耗品を買っただけの人の個人情報を、何年も何年もそのままの形で保存しておく必要があるのか」
という疑問も残ります。
私はその店から販促メールを頻繁にもらっていた記憶もありません。
会員として積極的に利用していたわけでもありません。
こちらとしては、
「フィルターを買った。届いた。終わり」
だったはずです。
しかし企業のデータベース上では、
「まだお客様です」
という状態だったのかもしれません。
人間の記憶からは消えている。
企業のサーバーからは消えていない。
この差が、今の時代のちょっと怖いところです。
しかも、この会社を私は別のところで知っていた
さらに調べて驚きました。
ムラウチドットコムは、通販だけの会社ではありません。
私がこのブログでも利用しているブログランキングサイト、
「にほんブログ村」
の運営会社でもあります。
ここで私はさらに混乱しました。
「えっ、ブログ村の登録情報が漏れたのか?」
ところが、今回メールが届いたアドレスは、私がブログ村に登録しているメールアドレスとは別のものでした。
調べていって、
「どうやら昔のYahoo!ショッピングでの買い物らしい」
と分かったわけです。
一つの会社が通販をやり、ブログサービスをやり、アプリを運営する。
今では珍しいことではありません。
でも利用者からすると、
どの会社が、自分のどの個人情報を、どのサービス経由で持っているのか分からない。
企業の事業が多角化すればするほど、この関係は複雑になります。
今度はタイムズカーでも情報漏えい
そんなことを考えていたら、今度はタイムズカーです。
2026年9月、タイムズカーは不正アクセスを受け、約660万件のアカウント情報が第三者に取得されたと発表しました。
対象となる人によっては、
氏名、
住所、
生年月日、
電話番号、
メールアドレス、
さらに運転免許情報や本人確認書類の画像まで含まれるとしています。
これは、かなり重い情報です。
私はタイムズの駐車場を利用してポイントが付く「タイムズクラブ」には入っていますが、カーシェアの会員ではありません。
今回の公式発表では、対象とされているのはタイムズカー会員や退会者などで、タイムズクラブ会員全員が対象という話ではありません。
でも最初にニュースを見たとき、
「タイムズ? 私も会員だけど大丈夫なのか?」
と思いました。
ここでも同じです。
企業のサービスが広がりすぎて、
利用者には自分がどのサービスの、どのデータベースに入っているのか分かりにくい。
昔なら、
「○○電器店から情報が漏れました」
と言われれば、
「あそこでテレビを買ったな」
と分かりました。
今は違います。
○○という会社が通販をやり、ポイントサービスをやり、ブログをやり、アプリをやり、カーシェアをやり、決済サービスと連携する。
利用者の頭の中では別々のサービス。
企業側では同じグループ。
これはなかなか難しい世界です。
免許証の情報は「パスワード変更」で済まない
特に気になるのが、免許証などの本人確認書類です。
メールアドレスが漏れたなら、迷惑メールに気をつける。
パスワードが漏れたなら、変更する。
クレジットカードなら、カード会社に相談して番号を変えることもできます。
しかし、氏名、住所、生年月日、免許証情報。
これらは簡単には変更できません。
ここで、67歳になった老人の妄想が少し暴走します。
「もし免許証の情報と画像まで漏れていたら、顔写真だけ別人にした偽造免許証なんて作られないのだろうか」
「その偽造免許証を誰かが使って交通違反をして、本人確認しても、名前、免許証番号は全部合ってる。顔写真以外はすべて合致するのです。そんな人が反則金も払わなかったら、ある日突然、身に覚えのないことで裁判所から呼び出されたりしないのか。反則金を払っていても、次の免許更新で無違反なのに私のように長い講習を受けたりしないのか。」
……などと、考え始めると恐ろしくなってきます。
もちろん、これは私の想像です。
今回の情報漏えいによって、そのような被害が実際に起きているという話ではありませんし、本当にそんなことが可能なのかも私には分かりません。
ただ、ここで言いたいのは、本人確認に使われる情報は、一度漏れてしまうと利用者側では簡単に取り替えられないということです。
パスワードなら変えられます。
しかし、生年月日は、
「漏れたので来年から昭和35年生まれにしてください」
と市役所にお願いするわけにはいきません。
だからこそ、本人確認書類のような情報を預かる企業には、より慎重な管理が求められるのだと思います。
「不正アクセスされました」で全部企業が悪い、でもない
ここは少し冷静に考える必要があります。
サイバー攻撃を100%防げる企業はありません。
世界的な大企業でも攻撃を受けます。
今回のムラウチドットコムについては、同社の発表によると、Webシステムの一部にあった脆弱性を悪用されたことが不正アクセスの起点だったとされています。
しかし、
「脆弱性があった=企業が怠けていた」
と外部の人間が単純に断定することもできません。
まだ判明していない事情もあるからです。
それでも企業には問いたいことがあります。
そもそも、そこにその個人情報をいつまでも保存しておく必要があったのでしょうか。
個人情報保護法でも、不必要になったデータは消去するように努めることが求められています。
攻撃を100%防げないのであれば、「侵入されないこと」だけではなく、**「侵入されても取られる情報をできるだけ少なくすること(データの最小化・自動削除)」**も重要な対策になるはずです。
一定期間過ぎたデータは消す、あるいは匿名化する。
本人確認書類は通常の顧客情報とは分離して厳重に保管する。
アクセスできる人を限定する。
こうした考え方も、もっと重要になってくるのではないでしょうか。
「再発防止に努めます」で終わっていいのか
情報漏えいが起きると、企業の発表にはよく似た文章が並びます。
「多大なるご迷惑とご心配をおかけしましたことを深くお詫び申し上げます」
「事態を重く受け止めております」
「再発防止策を徹底いたします」
もちろん謝罪は必要です。
再発防止も当然必要です。
ただ、個人情報というものは、一度外へ出てしまえば回収できません。
牛乳なら、
「すみません、こぼしました」
と言って拭けば終わります。
個人情報はそうはいきません。
ネットの向こう側へ出てしまったデータに、
「皆さん、申し訳ありません。返してください」
と言っても戻ってきません。
企業が失ったデータはコピーできます。
利用者が失った安心感はコピーできません。
だから私は、企業には「守る」だけでなく、「持ちすぎない」という考え方をもっと持ってほしいと思います。
私たち利用者も他人事ではない
とはいえ、すべて企業任せというわけにもいきません。
今回、私は自分自身についても考えました。
ネット通販で何十もの店を利用しています。
ポイントサービスにも登録しています。
ブログサービスにも登録しています。
昔作った会員IDなど、いくつあるのか正直分かりません。
「使っていないサービスを退会していますか?」
と聞かれると、胸を張って「はい」とは言えません。
企業に「いつまで私の情報を持っているんだ」と言う前に、
自分自身も、「私はどこに個人情報を置いてきたんだ」
と考える必要がありそうです。
ネット通販で最安値を探しているうちに、
安さと引き換えに住所と電話番号を、あちこちの会社へ置いてきたとも言えます。
昔の会員サービス。
使っていない通販サイト。
不要なポイントサービス。
一度整理してみるのもよいかもしれません。
個人情報は「預かり物」だと思ってほしい
企業にとって顧客情報は財産だ、とよく言われます。
販売分析ができる。
顧客に広告を送れる。
新しいサービスにつなげられる。
確かに企業にとっては財産でしょう。
でも、その前に私はこう思います。
個人情報は企業の所有物ではなく、利用者からの預かり物です。
預かった以上、守る。
必要がなくなれば返す、あるいは消す。
そのくらいの感覚があってもいいのではないでしょうか。
今回届いた一通の謝罪メール。
最初は、
「ムラウチドットコムって、どこ?」
から始まりました。
そして数年前の空気清浄機のフィルターまで記憶をささかのぼることになりました。
67歳の脳には、なかなか厳しい作業です。
でも考えてみれば、私が忘れていた買い物を、サーバーだけは忘れていなかった。
今回、一番印象に残ったのはそこでした。
企業には、「この情報、本当にまだ必要ですか?」
利用者である私たちには、「このサービス、本当にまだ登録しておく必要がありますか?」
情報漏えいが相次ぐ今、
セキュリティ対策というと難しい技術の話ばかりになりがちです。
でも、その前にできることがあります。
不要な個人情報を、持たない。持たせない。
これも立派な情報セキュリティではないでしょうか。
コメント